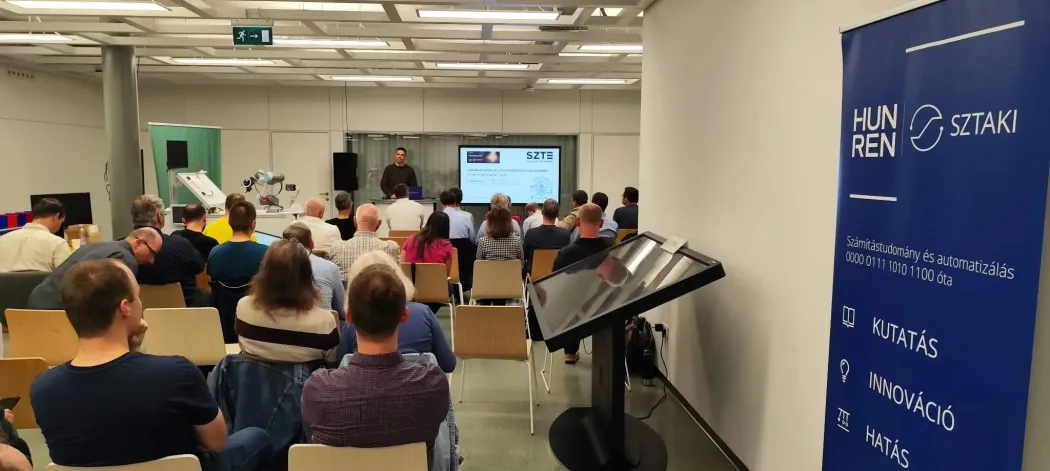
Hiperűrugranak az AI agentek? – Telt házzal zajlott az októberi HunCERTalks meetup
Az AI x kiberbiztonság 2.0 című rendezvényen AI kutatók és kibervédelmi szakemberek tartottak előadásokat arról, hogy a mesterséges intelligencia ágensek korában miként változik a kódolás, a kutatói munka, vagy épp hogyan lehet AI-jal hackereket hackelni. A 2026. október 12-én tartott esemény során megtelt a HUN-REN SZTAKI Innovációs és Demonstrációs Tere.
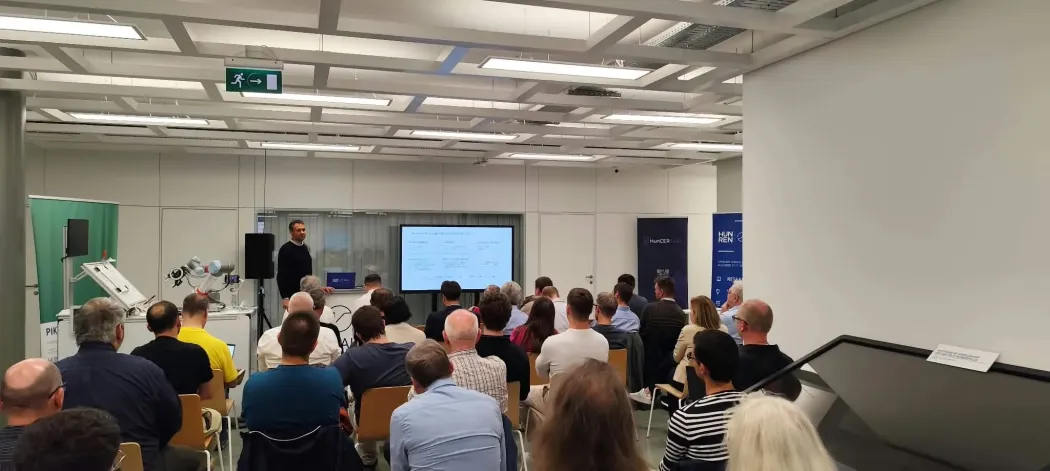
Elsőként Dr. Benczúr András, a HUN-REN SZTAKI Mesterséges Intelligencia Kutatólaboratóriumának vezetője, valamint Dr. Sidló Csaba, a labor kutatója beszélek arról, hogy AI agentek biztonsága miként érinti a kutatói gyakorlatot. Sidló Csaba kifejtette, hogy az ágensek használata komoly hatással van a kutatói produktivitásra, és kimutatható, hogy a publikációk száma is növekszik a nyilvánosan elérhető, munkára fogható modellek megjelenése óta. Hozzátette: nagyon meg kell gondolni, milyen modelleket használunk és hogyan, mert a kutatói adatok értékesek.
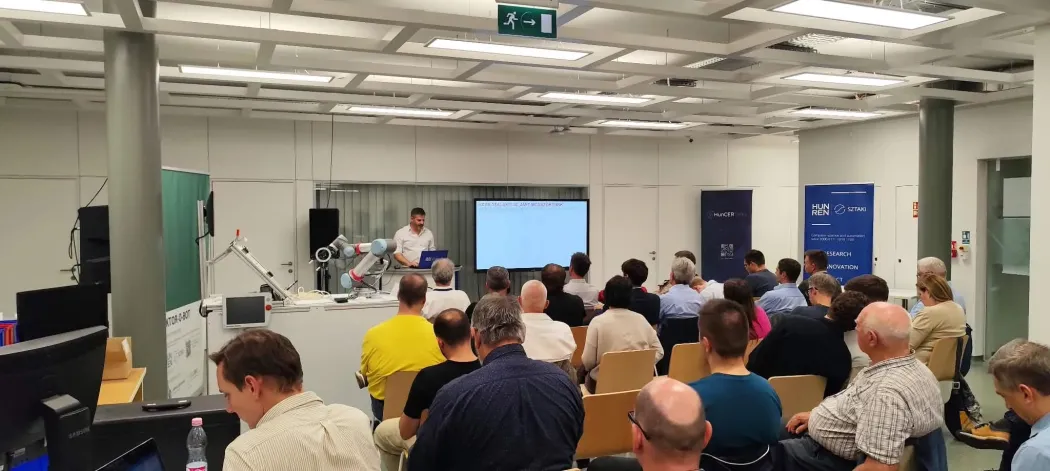
A második előadásban Kolbert András, a Mol-csoport kiberbiztonsági tudatossági specialistája beszélt az AI agentek munkában és üzletben betöltött szerepének kettősségéről. Kolbert András szerint a vállalati környezetben is tapasztalható az a fajta AI megugrás, amiről Sidló Csaba beszélt. Ugyanakkor a biztonsági kockázatok valósak: Kolbert a zero trust environmentet, a kimondottan hozzáférés igényű AI korlátozásokat, és a helyes promptokat emelte ki, mint fontos aspektusokat. Hozzátette: a jövőben az AI alapú biztonsági frissítések hatékonysága mellett fontos kérdés lesz a foltok alkalmazása, avagy megéri-e csak azért leállítani egy üzemet, mert az ágens szerint vannak javítandó hibák, miközben azok kritikussága nem eléggé mérlegelt.
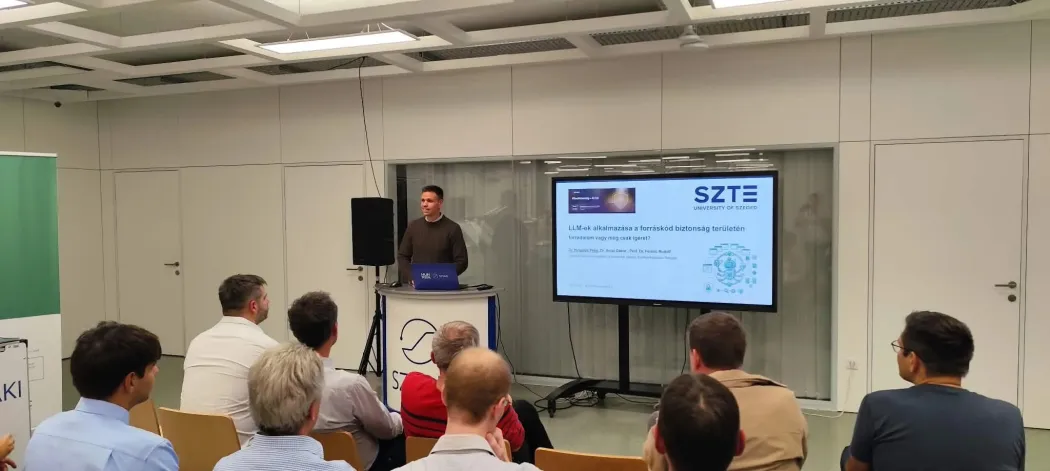
A harmadik előadásban Dr. Hegedűs Péter, a SZTE Szoftverfejlesztés Tanszékének docense beszélt arról, hogy az LLM-ek alkalmazása a forráskód biztonság területén forradalmat hoz-e vagy sem. Nos, ha egyelőre nem is, azért az eredmények magukért beszélnek: Hegedűs Péter és munkatársai kutatásai szerint sok a téves riasztás az LLM-ek kibervédelmi működésében, és az agentek hatékony patch-generálása sem hibátlan még; ennek ellenére javításban és tanúsító tesztekben mérhetőek a pozitív erdmények.
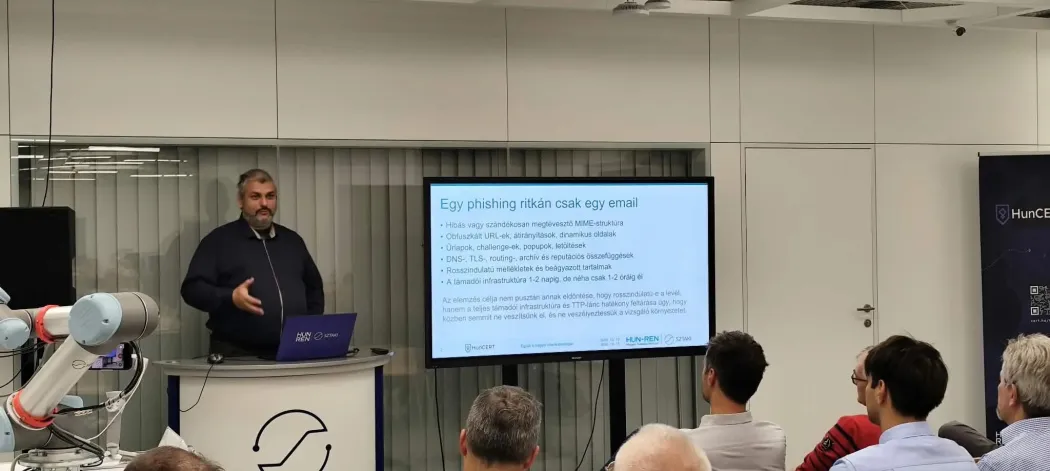
Zárásként Rigó Ernő, a HUN-REN SZTAKI HUN-REN SZTAKI Hálózatbiztonsági és Internet Technológiák Osztályának vezetője beszélt arról, milyen nehéz manapság szándékosan rossz kódot íratni az AI-jal – márpedig a hatékony honey potokhoz ilyenre van szükség. Rigó Ernő bemutatója arról szólt, hogy az LLM-ek képesek lehetnek még működő phishing-hálózatok feltérképezésére, méghozzá úgy, hogy eljátsszák az áldozatot, aki gyanútlanul követni kezdi egy adathalász e-mail utasításait.
A HunCERTalks meetup legközelebb november 25-én jelentkezik.